As facetas do risco que o seu Conselho não está enxergando
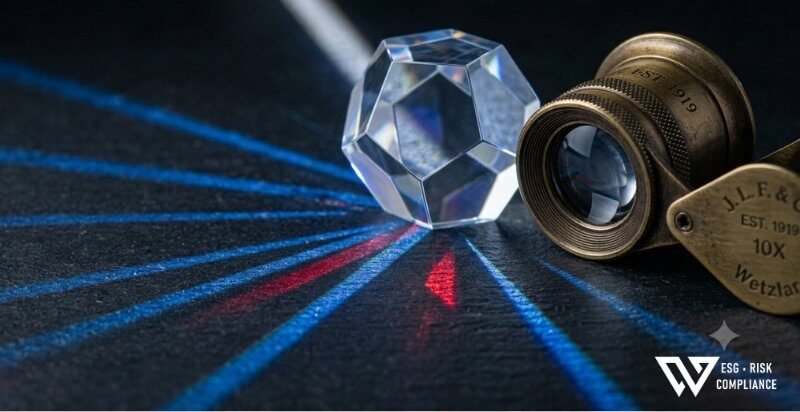
Há um instrumento simples que o joalheiro usa antes de qualquer outra coisa. Não é uma balança, não é um espectrômetro e não é um software de avaliação. É uma lupa monocular de dez aumentos que ele encosta ao olho e que revela o que a pedra parece esconder: as inclusões, as fraturas microscópicas, as imperfeições que definem o valor real do que está na sua mão. Para o observador externo, a peça parece perfeita. Para quem usa a lupa, o quadro é completamente outro.
Gerenciar riscos corporativos exige exatamente esse olhar. E a maioria das empresas ainda está operando sem a lupa.
“Perigo é uma condição do mundo. Risco é o que acontece quando nos lançamos nele sem medir o que está entre nós e o impacto.”
Perigo não é risco
Antes de falar sobre categorias de risco, é preciso desfazer uma confusão que persiste em boa parte das salas de Conselho: risco e perigo não são a mesma coisa.
Perigo é a fonte, a condição que pode causar dano. Ele existe desde o momento em que você levanta da cama. O degrau irregular, o carro na faixa ao lado, o café quente demais. O perigo não pede permissão e não espera que a empresa esteja preparada.
Risco é a combinação entre a chance de esse dano se materializar e o tamanho do que pode ser perdido. O risco existe mesmo quando ninguém o mede. A diferença é que, sem medição, ele deixa de ser gerenciado e passa a ser apenas sorte.
Numa corporação, esse raciocínio muda de escala, mas não muda de natureza. O perigo de uma cláusula contratual mal redigida existe desde a assinatura. O risco não gerenciado começa quando ninguém coloca aquele documento sob a lupa. E em ambiente corporativo, uma vírgula pode derrubar tudo: a interpretação de um prazo, a ambiguidade sobre responsabilidade solidária, a ausência de um ponto e vírgula numa obrigação acessória. Não é exagero. É o cotidiano de qualquer jurídico que já precisou defender uma empresa num processo que começou com uma linha de texto imprecisa.
O problema não está em aceitar que o perigo existe. O problema está em acreditar que o mapa de riscos da empresa cobre todas as facetas da pedra.
A pedra inteira
Uma pedra lapidada tem mais facetas do que a maioria dos Conselhos consegue enxergar. Abaixo estão as treze que qualquer organização carrega simultaneamente, queira saber disso ou não:
- Operacional: falhas de processo, interrupções e ineficiência da cadeia interna.
- Financeiro: liquidez, exposição cambial, derivativos e estrutura de capital.
- TI e Cibersegurança: vulnerabilidades de sistemas, vazamento de dados, continuidade digital.
- Jurídico e Regulatório: normas que mudam, prazos de adequação que ninguém mapeia.
- Compliance e Integridade: fraude, corrupção e conflitos de interesse que só aparecem quando alguém denuncia.
- Reputação: imagem pública e percepção de mercado, sem linha no balanço até virar crise.
- Estratégico: premissas de mercado que o Conselho aprova sem questionar.
- Trabalhista: decisões do TST, terceirização, responsabilidade solidária.
- Terceiros: fornecedores e parceiros cujos contratos ninguém revisita.
- Tributário e Fiscal: planejamentos que parecem sólidos até um novo entendimento da Receita.
- ESG: ambiental, social e governança, que já entram em due diligences e análises de crédito. Um passivo ambiental não mapeado é suficiente para travar uma operação de M&A na fase final de negociação.
- Continuidade: o risco que ninguém estrutura porque “nunca vai acontecer com a gente”.
- Geopolítico: cadeias de suprimento, câmbio e regulação moldados por forças externas.
Essas facetas não são compartimentos isolados. Um vazamento de dados começa em TI, vira problema jurídico e termina como crise de reputação. É justamente aí que a matriz costuma falhar: cada área olha a sua faceta e ninguém olha a pedra inteira.
O perigo está sempre lá, em todas elas. A questão é qual a posição da sua empresa em relação a cada uma, e quem na organização está usando a lupa.
Tolerância não é ignorância
O trabalho de GRC não é eliminar o risco. Nenhum joalheiro elimina as inclusões de toda pedra que passa por suas mãos. Seria impossível e, na maioria das vezes, desnecessário. O que ele faz é mapear cada imperfeição com precisão, entender o que aquela falha específica faz ao valor da peça e decidir com clareza o que é aceitável e o que não é. Existe tolerância ao risco. O que não existe, num programa de GRC sério, é ignorância sobre onde o risco está.
Numa corporação, esse mapeamento tem nome: matriz de riscos. E quem a constrói de verdade, com todas as facetas e não só as convenientes, costuma descobrir que a empresa está muito mais exposta do que o Conselho imagina. Não porque os executivos sejam incompetentes, mas porque, durante anos, operaram sem a lupa.
A vírgula que pode derrubar tudo está em alguma faceta da sua pedra agora. A pergunta relevante não é se ela existe. É se alguém na sua organização sabe exatamente onde ela está.
Pergunta da edição
Quantas das treze facetas de risco da sua empresa têm hoje um responsável nomeado, um indicador ativo e um plano de resposta documentado? E quantas ainda estão sendo gerenciadas a olho nu?
Se quiser mapear essas facetas na sua empresa com quem já faz isso na prática, é só me chamar.
#GRC #GestãodeRiscos #Compliance #Governança #ESG #RiscoEmpresarial #ControlesInternos #GestãoCorporativa #MatrizdeRiscos
Este artigo foi publicado originalmente na newsletter Risco & Compliance FrameworK, no LinkedIn. Leia o artigo original e participe da conversa, e assine a newsletter para receber as próximas edições.