Nota do editor: Eu ia cumprir a promessa da edição anterior e trazer as quatro métricas para medir cultura de integridade. Essa edição vem — na próxima. Mas essa semana aconteceu algo que muda a régua de risco de todo profissional de GRC, e não dava para esperar.
O Que Aconteceu
No dia 2 de agosto, entraram em vigor as obrigações de transparência do EU AI Act:
- Chatbot tem que avisar que é chatbot
- Conteúdo sintético (imagem, vídeo, áudio gerado por IA) tem que carregar marcador detectável
- Deepfake tem que ser rotulado
- Sistema de reconhecimento emocional tem que revelar o que é
Multas
- Descumprimento de transparência: até €15 milhões ou 3% do faturamento global (o que for maior)
- Práticas proibidas (pontuação social, manipulação subliminar, biometria discriminatória): até €35 milhões ou 7% do faturamento
Os Dados
A maioria das empresas ainda não deu nenhum passo significativo rumo à conformidade com IA.
Esse padrão de despreparo aparece em diferentes pesquisas — no Brasil e fora dele:
- Na Alemanha (Deloitte Legal Germany, 2024): 53,8% das empresas pesquisadas não tinham nenhuma medida de conformidade com o EU AI Act implementada, e 48,6% nem haviam se engajado seriamente com o tema.
- No Brasil: pesquisas recentes apontam na mesma direção — a maior parte das empresas ainda não tem política formal nem estrutura de governança de IA definida.
- Na adoção corporativa de IA, de modo geral: boa parte dos projetos testados em grandes empresas nunca sai da fase piloto nem chega a entrar em produção de fato.
- Sobre retorno: a maioria das empresas que investe em IA ainda não consegue comprovar retorno financeiro claro e mensurável desse investimento.
Deixa eu repetir: isso já é lei em vigor. Não é tendência, não é “boa prática recomendada”. É fiscalização ativa, com multa e prazo.
O Erro Mais Comum: Tratar IA Como Problema de TI
A armadilha de sempre. A empresa adota um copiloto de IA, um chatbot de atendimento, um modelo de scoring de crédito — e o assunto para na área de tecnologia.
Ninguém no comitê de risco pergunta:
- Que dado alimenta esse modelo?
- Quem responde se ele discriminar?
- Existe avaliação de impacto documentada?
IA não é ferramenta. É decisão automatizada com consequência jurídica, reputacional e operacional. E decisão automatizada é, por definição, objeto de governança — não de TI.
Por Que Isso Chega Até Você (Mesmo Se Sua Empresa Não É Europeia)
EU AI Act tem alcance extraterritorial
Qualquer empresa que coloca sistema de IA no mercado europeu — mesmo sem sede na Europa — está no escopo e precisa de representante legal na UE.
Você está no escopo se:
- Sua empresa exporta para a Europa
- Atende cliente europeu
- Usa fornecedor que processa dado de cidadão da UE
E no Brasil?
O PL 2338 — o Marco Legal da IA — já foi aprovado pelo Senado e segue em tramitação na Câmara dos Deputados.
A lógica é a mesma da LGPD:
- Classificação por nível de risco
- Transparência obrigatória sobre como a decisão foi tomada e quais dados foram usados
- Avaliação de impacto antes de colocar sistema de alto risco em produção
A responsabilidade é distribuída entre quem desenvolve, quem fornece e quem usa o sistema.
Se sua empresa levou dois anos para se adequar à LGPD, este é o momento de não repetir o atraso com IA.
Seis Mudanças para Levar ao Comitê Amanhã
1. Tirar a IA da Gaveta Técnica e Subir ao Board
O motivo pelo qual a maioria das empresas ainda não deu nenhum passo significativo em direção à conformidade costuma ser o mesmo: o assunto fica preso na área de tecnologia, como se fosse pauta de ferramenta — não de risco. Na prática, ninguém foi formalmente designado como responsável pelo tema — e sem dono, o assunto não sobe de nível.
Isso muda quando o tema entra na pauta do comitê de risco e do board, com a mesma seriedade de qualquer outra decisão automatizada com consequência jurídica e reputacional.
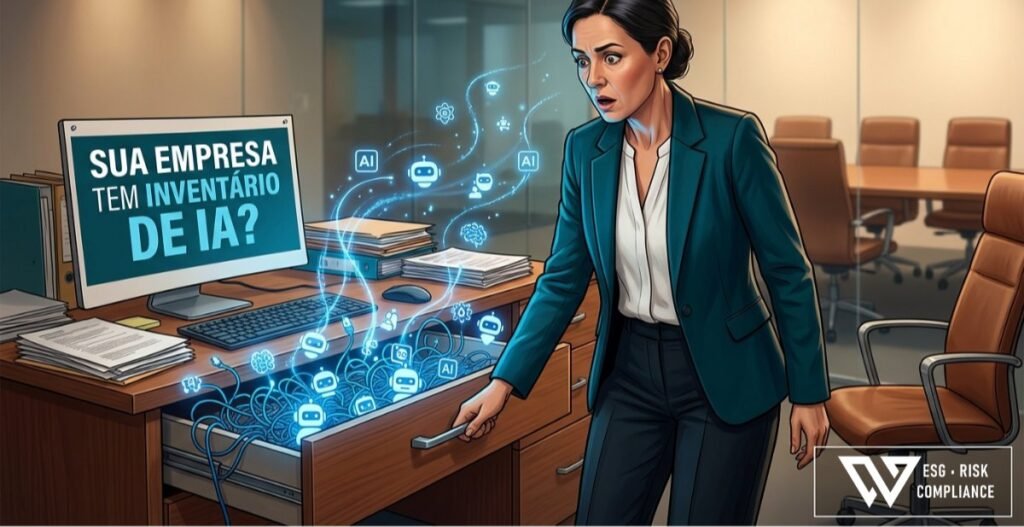
2. Inventariar Todo Sistema de IA em Uso — Inclusive o Que Ninguém Formalizou
A maior exposição não está no projeto de IA aprovado pelo comitê. Está na “IA de gaveta”:
- O copiloto que o marketing assinou sem passar pelo jurídico
- A planilha com IA embutida
- O modelo de triagem de currículos que o RH comprou de um fornecedor sem devida diligência
Sem inventário completo — shadow AI incluído —, não existe avaliação de risco possível.
Comece perguntando: quantos sistemas de IA minha empresa usa hoje? A resposta honesta costuma ser desconfortável.
3. Documentar Avaliação de Impacto e Explicabilidade
Para todo sistema de decisão automatizada em RH, crédito, saúde ou seguros, a pergunta não é mais “o modelo funciona?”.
“Eu consigo explicar, com documentação, como ele chegou a essa decisão — e provar que avaliei o risco de discriminação antes de colocar em produção?”
Sem essa documentação, não existe defesa possível diante de fiscalização ou de contestação judicial.
4. Adotar uma Estrutura Formal de Governança, com a ISO 42001 como Referência
Falta, na maioria das empresas:
- Política de IA
- Gestão de ciclo de vida
- Supervisão humana
- Auditoria interna periódica
A norma não é uma certificação de conformidade regulatória automática, mas cobre boa parte do que o EU AI Act e o futuro Marco Legal brasileiro vão exigir.
E já virou critério comercial: cada vez mais processos de compra corporativa passam a avaliar a política de governança de IA do fornecedor antes de fechar contrato.
Governança de IA está deixando de ser só custo de conformidade para virar porta de entrada — ou barreira de saída — em licitação e contrato corporativo.
5. Levar Due Diligence de IA para Dentro do Procurement
Empresa contrata sistema de IA de fornecedor sem exigir documentação de impacto e explicabilidade antes da assinatura — e só descobre a lacuna depois do incidente.
Isso precisa virar:
- Cláusula padrão de contrato
- Etapa obrigatória de procurement
Do mesmo jeito que a devida diligência de terceiros já entrou para outros riscos.
6. Antecipar o Marco Legal da IA, para Não Repetir o Atraso da LGPD
Como vimos acima, o caminho regulatório brasileiro já está desenhado — e segue a mesma lógica da LGPD.
A diferença entre as empresas vai estar em quem começa a se preparar agora e quem espera a lei sair para agir.
Isso Não É Pauta de Inovação, É Pauta de Risco
E não é só trabalho para o board:
- Auditoria e compliance começam pelo inventário — não dá para avaliar risco do que não está mapeado —, e tratam “shadow AI” com a mesma seriedade que tratam shadow IT.
Checklist para a Próxima Reunião de Comitê
Se você só tiver dez minutos de pauta, comece pelas de alta prioridade. São as perguntas que, se a resposta for “não sei”, já revelam o tamanho do risco.
Alta prioridade
- “IA está na nossa pauta de risco, ou só na de TI?”
- “Temos lista completa de sistemas de IA em uso, incluindo o que não foi formalizado?”
- “Conseguimos explicar como cada modelo decide e provar que avaliamos o risco de discriminação antes de colocar em produção?”
Média prioridade
- “Temos política de IA e rotina de auditoria interna?”
- “Exigimos documentação de governança de IA dos nossos fornecedores antes de contratar?”
Baixa prioridade (mas no radar)
- “Já começamos a nos preparar para o Marco Legal da IA?”
Uma Pergunta para Você
Se eu pedisse, agora, a lista completa de sistemas de IA em uso na sua empresa — com avaliação de impacto documentada para cada um — você teria essa resposta pronta?
Se a resposta for não, você não está sozinho — é a realidade da maioria das empresas hoje.
A diferença entre ficar nesse grupo ou sair dele começa com uma pergunta simples feita ao comitê certo, na reunião certa.
Na Próxima Edição
Retomo a promessa: as quatro métricas para medir se a cultura de integridade da sua empresa é real ou só discurso.
Sua Opinião
Sua empresa já tem inventário de sistemas de IA? Me conta nos comentários.
#GRC #ComplianceGovernança #InteligênciaArtificial #GovernançaDeIA #ISO42001 #GestãoDeRiscos #EUAIAct #PL2338 #LGPD #Auditoria
Fontes dos dados citados
- Deloitte Legal Germany, AI Act Survey (2024)
- Cooley LLP, EU AI Act transparency obligations (agosto de 2026)
Este artigo foi publicado originalmente na newsletter Risco & Compliance FrameworK, no LinkedIn. Leia o artigo original e participe da conversa, e assine a newsletter para receber as próximas edições.